GoHighLevel DSGVO: AVV, Serverstandort und Checkliste
GoHighLevel DSGVO-konform nutzen: was HighLevel bereitstellt, was Sie selbst regeln müssen (AVV, Einwilligungen, Double-Opt-in) und eine Checkliste.
Von Jonas Wagner · 13. November 2026 · 3 Min. Lesezeit
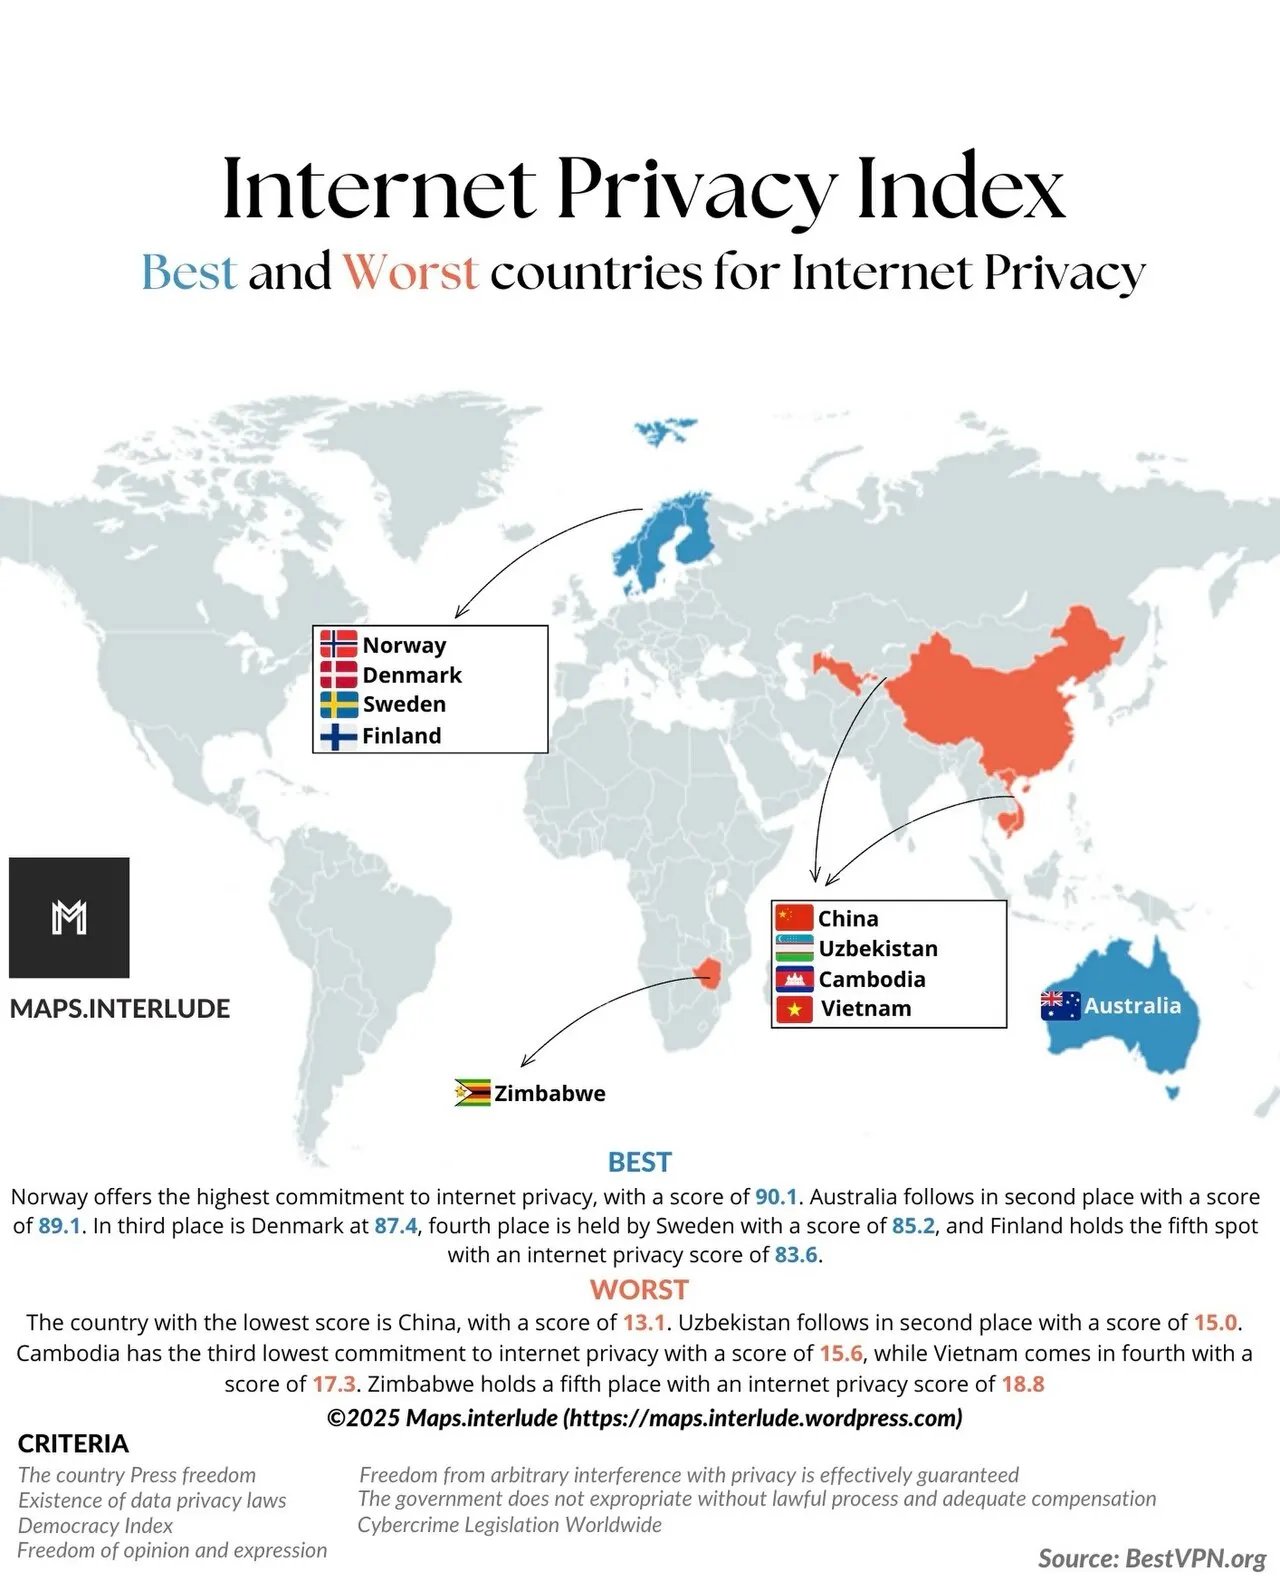
Kurz gesagt: GoHighLevel lässt sich in Deutschland datenschutzkonform einsetzen, wenn Sie drei Dinge selbst regeln: den Auftragsverarbeitungsvertrag (AVV) mit HighLevel, eine geprüfte Grundlage für die Datenübermittlung in die USA und saubere Einwilligungen für E-Mail, SMS und Tracking. Die Plattform liefert dafür Werkzeuge wie Double-Opt-in, Abmeldelinks und Kontaktsperren, verantwortlich für die Einhaltung der DSGVO bleiben aber Sie als Unternehmen.
Hinweis: gohighlevel-deutschland.de ist ein unabhängiger Ratgeber, nicht mit HighLevel Inc. verbunden, und ersetzt keine Rechtsberatung. Stand: November 2026.
Wer ist wofür verantwortlich?
Nach der DSGVO sind Sie Verantwortlicher für die Daten Ihrer Kontakte, HighLevel ist Auftragsverarbeiter. Arbeiten Sie als Agentur für Kunden, kommt eine weitere Ebene hinzu: Ihr Kunde ist Verantwortlicher, Sie sind Auftragsverarbeiter, HighLevel ist Unterauftragsverarbeiter. Das sollte sich in Ihren Verträgen widerspiegeln, also ein AVV zwischen Ihnen und Ihrem Kunden, in dem HighLevel als Unterauftragnehmer genannt ist.
Auftragsverarbeitungsvertrag (AVV / DPA)
HighLevel stellt ein Data Processing Addendum bereit, das die Anforderungen von Art. 28 DSGVO abdecken soll und Standardvertragsklauseln der EU-Kommission einbezieht. Laden Sie die aktuelle Fassung aus den rechtlichen Unterlagen von HighLevel herunter, lesen Sie sie und legen Sie sie zu Ihrer Dokumentation. Notieren Sie das Datum, denn Fassungen ändern sich.
Serverstandort und Datenübermittlung in die USA
Die Daten liegen bei einem US-Anbieter. Für die Übermittlung brauchen Sie eine Grundlage nach Kapitel V der DSGVO. Infrage kommen das EU-US Data Privacy Framework, sofern das empfangende Unternehmen dort zertifiziert ist, oder Standardvertragsklauseln mit einer Bewertung der Risiken (Transfer Impact Assessment). Ob HighLevel aktuell in der offiziellen Liste des Data Privacy Framework steht, prüfen Sie direkt auf dataprivacyframework.gov. Halten Sie das Ergebnis schriftlich fest.
Einwilligungen für E-Mail und SMS
Werbliche E-Mails und SMS brauchen in Deutschland in aller Regel eine vorherige ausdrückliche Einwilligung (§ 7 UWG). In GoHighLevel setzen Sie das so um:
- Formulare mit eigener Checkbox für die Einwilligung, nicht vorausgewählt, mit Link zur Datenschutzerklärung.
- Double-Opt-in per Workflow: Nach dem Absenden erhält der Kontakt eine Bestätigungsmail. Erst nach dem Klick wird ein Tag wie „optin-bestaetigt“ gesetzt, und nur Kontakte mit diesem Tag erhalten Newsletter. Wie Workflows aufgebaut sind, zeigt unsere Workflow-Anleitung.
- Nachweis speichern: Datum, Uhrzeit und Formular der Einwilligung als Notiz oder benutzerdefiniertes Feld.
- Abmeldung respektieren: Abmeldelink in jeder E-Mail, STOP bei SMS. GoHighLevel setzt dabei automatisch eine Kontaktsperre (DND).
Tracking, Cookies und Funnels
Funnels und Websites aus GoHighLevel können Tracking-Skripte enthalten, etwa für Analytics oder Werbepixel. Für alles, was nicht unbedingt erforderlich ist, brauchen Sie eine Einwilligung über ein Cookie-Banner (§ 25 TDDDG). Binden Sie ein Consent-Tool ein, das Skripte erst nach Zustimmung lädt, und ergänzen Sie Impressum und Datenschutzerklärung auf jeder Funnel-Seite. Mehr zum Aufbau von Seiten im Beitrag Funnel erstellen.
WhatsApp, Telefonie und Aufzeichnungen
Bei WhatsApp kommt Meta als weiterer Dienstleister hinzu. Wer Gespräche aufzeichnet, braucht die Zustimmung aller Beteiligten, sonst droht Strafbarkeit nach § 201 StGB. Schalten Sie die Anrufaufzeichnung nur ein, wenn Sie die Einwilligung sauber einholen. Details zur Einrichtung von WhatsApp stehen im Beitrag GoHighLevel WhatsApp.
Checkliste: GoHighLevel datenschutzgerecht einführen
- AVV/DPA von HighLevel heruntergeladen und abgelegt
- Grundlage für die US-Übermittlung geprüft und dokumentiert
- Eintrag im Verzeichnis der Verarbeitungstätigkeiten ergänzt
- Datenschutzerklärung um GoHighLevel, Zahlungsanbieter und Messenger ergänzt
- Formulare mit Einwilligungs-Checkbox, Double-Opt-in-Workflow aktiv
- Cookie-Consent auf allen Funnels und Websites
- Benutzerrechte im Team nach dem Need-to-know-Prinzip vergeben, Zwei-Faktor-Anmeldung aktiv
- Löschkonzept: inaktive Kontakte regelmäßig prüfen und löschen
Zur technischen Sicherheit im Konto selbst (Rollen, 2FA, Zugriffe) gibt es einen eigenen Beitrag: GoHighLevel und Datensicherheit. Wie sich die Plattform insgesamt schlägt, lesen Sie in den GoHighLevel Erfahrungen.
Bildnachweis: Titelbild Maps.interlude, CC BY 4.0, via Wikimedia Commons; Bild 2 Carl Lender from Sunrise, USA, CC BY 2.0, via Wikimedia Commons; Bild 3 Richard Nowell, CC BY-SA 4.0, via Wikimedia Commons.


Häufige Fragen
Ist GoHighLevel DSGVO-konform?+
Eine Software allein ist nie DSGVO-konform, entscheidend ist der Einsatz. HighLevel stellt einen Auftragsverarbeitungsvertrag (Data Processing Addendum) bereit. Weil die Daten bei einem US-Anbieter liegen, müssen Sie zusätzlich die Grundlage für die Übermittlung in die USA prüfen, Ihre Datenschutzerklärung anpassen und Einwilligungen sauber einholen.
Wo speichert GoHighLevel die Daten?+
HighLevel ist ein US-Unternehmen und betreibt die Plattform nach eigenen Angaben auf Cloud-Infrastruktur in den USA. Einen wählbaren Serverstandort in der EU gab es bei Redaktionsschluss nicht. Prüfen Sie den aktuellen Stand in den Unterlagen von HighLevel.
Brauche ich einen AVV mit GoHighLevel?+
Ja. Sobald Sie personenbezogene Daten Ihrer Kunden oder Leads in GoHighLevel speichern, ist HighLevel Auftragsverarbeiter nach Art. 28 DSGVO. Den Vertrag stellt HighLevel als Data Processing Addendum bereit.
Ist diese Seite eine Rechtsberatung?+
Nein. Die Seite fasst allgemeine Punkte zusammen. Für Ihren konkreten Fall wenden Sie sich an Ihren Datenschutzbeauftragten oder eine Anwältin bzw. einen Anwalt für Datenschutzrecht.
Das könnte dich auch interessieren